
Najnovejši vpogledi naših strokovnjakov.
Filtriraj vire
-
AI v kibernetski varnosti: Kdo jo bo bolje izkoristil?
-
Prikrita kibernetska grožnja: Zloraba GitHuba
-
Razumevanje tveganj nepozvanih enkratnih dostopnih kod v kibernetski varnosti
-
Nov NXNSAttack napad na DNS in kako se zaščititi
-

Kako poenostaviti orkestracijo Kubernetes clustrov
-
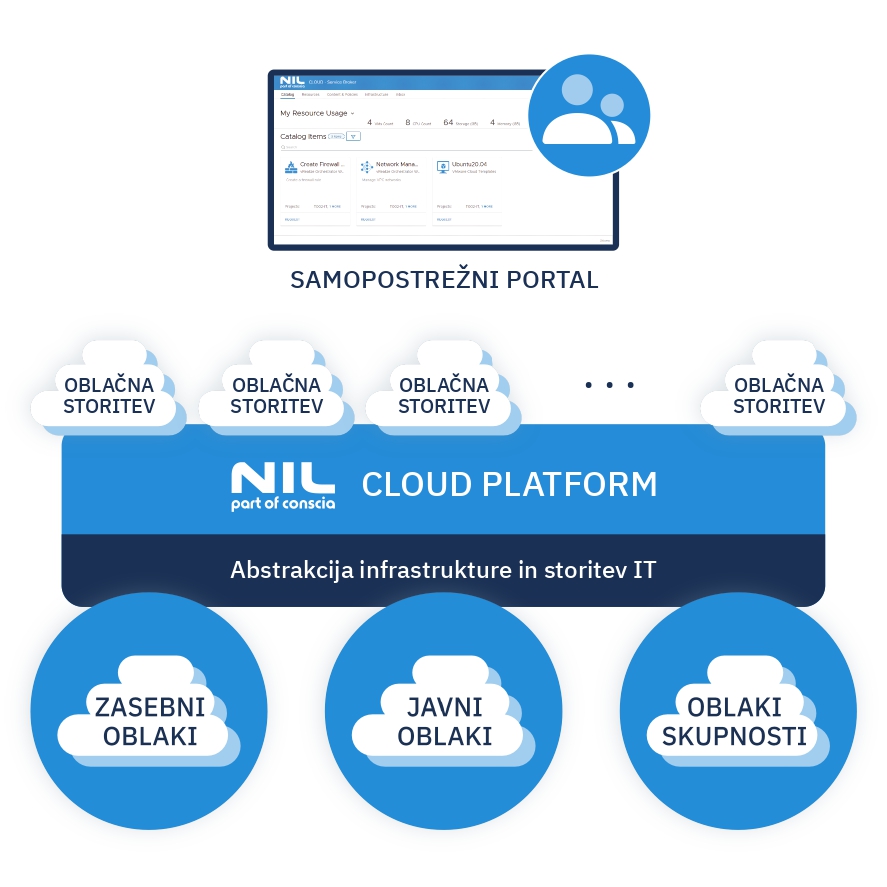
NIL Cloud Management Platform – oblačna platforma nove generacije
-
Kako kibernetski kriminalci izkoriščajo legitimne internetne storitve v zlonamerne namene
-
Napad Adversary-in-the-Middle (AitM): Nov način izogibanja MFA (več-faktorski avtentikaciji)
-
Skupina CL0P – Analiza naraščajoče evropske grožnje izsiljevalske programske opreme
-
Razumevanje življenjskega cikla ranljivosti za boljši boj proti izkoriščanjem
-

Kako dvigniti svojo vrednost na trgu dela v panogi IKT
-
Poletni nasveti: Kontrolni seznam za kibernetsko varnost in delovanje IT
-
Intervju: »IKT je končno dobil pravo veljavo«
-
Zakaj obvladovanje informacijskih sistemov zmanjšuje škodo zaradi kibernetskih napadov
-
Avtomatizacija v ospredju vlaganj ponudnikov storitev kibernetske varnosti
-
NIL-ov varnostno operativni center in kibernetska varnost v letu 2022
-

Na štiri oči z NIL-ovim študentom: Vid Marolt
-
Pregled tehnike napadov »Living off the Land«
-
Na štiri oči z NIL-ovim študentom: Jan Pipan
-

Intervju: Zagotavljajo napredne storitve na področju informacijske tehnologije