
Izjava za javnost
Kibernetska odpornost postaja poslovna prioriteta: šest odločitev vodstev za leto 2027
Evropski podatki kažejo, da večina uspešnih kibernetskih napadov ni posledica novih ali posebej sofisticiranih tehnik. Največjo nevarnost predstavljajo dobro znane ranljivosti, pomanjkljiv nadzor nad identitetami ter počasno odločanje v kritičnih trenutkih.
Digitalna preobrazba, naraščajoča odvisnost od podatkov in vse hitrejša uporaba umetne inteligence spreminjajo poslovno okolje. Hkrati pa se povečuje tudi izpostavljenost organizacij kibernetskim tveganjem. Čeprav se veliko govori o novih vrstah napadov in vplivu umetne inteligence, praksa kaže nekoliko drugačno sliko.
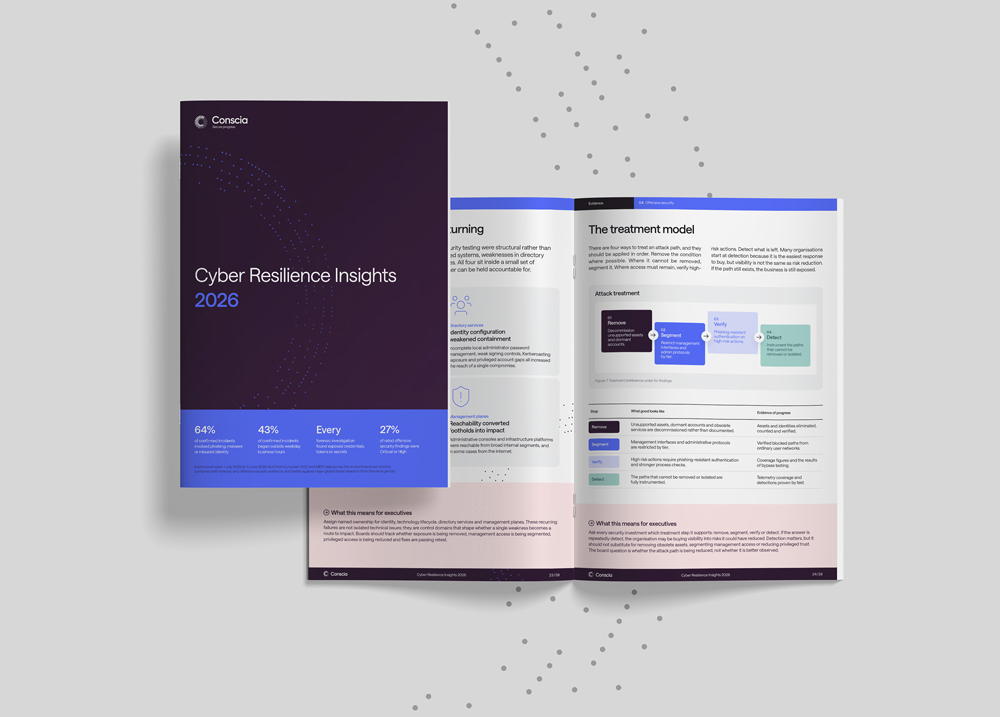
Najnovejše poročilo Cyber Resilience Insights 2026, ki ga je pripravila skupina Conscia, katere del je tudi podjetje NIL, temelji na operativnih podatkih iz njihovega evropskega centra za odzivanje na varnostne incidente (SOC), storitev upravljanega odkrivanja in odzivanja (MDR), forenzičnih preiskav ter varnostnih testiranj. V obdobju raziskave je bilo izvedenih 260.943 preiskav in obravnavanih 1.266 potrjenih varnostnih incidentov. Ugotovitve kažejo, da uspešni napadi praviloma niso posledica neznanih tehnologij ali revolucionarnih pristopov napadalcev. Najpogosteje izkoriščajo že dolgo znane šibkosti: kompromitirane identitete, preveliko zaupanje med sistemi, omejeno preglednost nad informacijskimi okolji in prepočasno odzivanje.
Kaj razkrivajo podatki?
Analiza evropskih organizacij je pokazala, da je bilo kar 64 odstotkov potrjenih incidentov povezanih z lažnimi elektronskimi sporočili, zlonamerno programsko opremo ali zlorabo identitet. Dodatno skrb vzbuja podatek, da se je 43 odstotkov incidentov začelo zunaj običajnega delovnega časa. To pomeni, da organizacije ne potrebujejo le učinkovitega zaznavanja groženj, temveč tudi jasna pooblastila za ukrepanje ne glede na uro ali dan v tednu.
Poročilo opozarja tudi na še eno pomembno dejstvo: v vseh analiziranih forenzičnih preiskavah so raziskovalci odkrili izpostavljene prijavne podatke, dostopne žetone ali druge poverilnice. To potrjuje, da identiteta postaja osrednja točka sodobne kibernetske varnosti. Poleg tega je bilo 27 odstotkov ugotovitev v okviru ofenzivnih varnostnih testiranj ocenjenih kot kritičnih ali visokih.
Umetna inteligenca pospešuje tveganja, ne spreminja pa osnov
Umetna inteligenca nedvomno povečuje hitrost in obseg kibernetskih napadov. Vendar pa temeljni vzroki uspešnih incidentov ostajajo enaki. Organizacije se še vedno soočajo z izzivi pri upravljanju dostopov, zaščiti ključnih sistemov, zaznavanju groženj in hitrem odzivanju.
»Širše raziskave kažejo, da umetna inteligenca povečuje hitrost in obseg kibernetskih napadov. Vendar to ne spreminja temeljev odpornosti. Naše upravljane storitve in dejavnosti na področju kibernetske varnosti po vsej Evropi nam omogočajo praktičen vpogled v to, kje so organizacije najbolj izpostavljene. V kombinaciji z našim lokalnim strokovnim znanjem nam to pomaga vodilnim osebam pokazati, kje bodo ukrepi prinesli največje izboljšave. Če bodo organizacije ustrezno vzpostavile temelje, bodo v boljšem položaju za preprečevanje napadov, hitro odzivanje in obnovo,« pravi Lars Faeste, izvršni direktor skupine Conscia.
Po njegovih besedah bo v obdobju hitrega razvoja umetne inteligence odločilno predvsem to, kako dobro bodo podjetja upravljala identitete ljudi, naprav in vse pogosteje tudi avtonomnih AI-agentov.
Od hitre zaznave do odločnega odziva: šest odločitev, ki jih morajo sprejeti vodstva
Na podlagi ugotovitev poročilo opredeljuje šest praktičnih odločitev, ki naj jih sprejmejo upravni odbori in izvršne ekipe za okrepitev odpornosti:
- Vzpostaviti zaščito identitet, odporno proti sodobnim prevaram in zlorabam.
- Načrtno opuščati zastarele sisteme, ki predstavljajo vse večje tveganje.
- Ključne sisteme za obnovo in upravljanje obravnavati kot najvišjo varnostno prioriteto.
- Okrepiti nadzor nad dobavno verigo in procesi razvoja programske opreme.
- Določiti jasna pooblastila za ukrepanje tudi zunaj delovnega časa.
- Zagotoviti merljivo pripravljenost na forenzične preiskave in odzivanje na incidente.
Kibernetska odpornost ni več domena IT-oddelka
Če je bila kibernetska varnost še pred nekaj leti predvsem tehnološko vprašanje, danes postaja ključno vprašanje poslovne odpornosti. Kibernetski incidenti namreč neposredno vplivajo na poslovno kontinuiteto, ugled podjetja, skladnost z regulativo in finančne rezultate.
Razprave o kibernetski varnosti se morajo zato preseliti iz strežniških sob v upravne odbore. Podjetja, ki bodo pravočasno sprejela odločitve o identitetah, odzivnih postopkih, upravljanju tveganj in odpornosti poslovanja, bodo bistveno bolje pripravljena na negotovo digitalno prihodnost.
Vabljeni k branju celotnega poročila Cyber Resilience Insights 2026, kjer je podrobneje predstavljena metodologija, ključne ugotovitve in priporočila za predstavnike vodstva.
O podjetju NIL
NIL je že od leta 1989 vodilno slovensko podjetje na področju upravljanih storitev, kibernetske varnosti, podatkovnih centrov, oblačnih tehnologij, tehnologij za sodelovanje ter izobraževalnih storitev.
Z naprednimi informacijskimi in komunikacijskimi rešitvami strankam omogočamo učinkovito, varno in zanesljivo poslovanje v digitalnem svetu.
Od leta 2019 smo del panevropske skupine Conscia, ki je priznana kot vodilni evropski ponudnik varne in zanesljive digitalne infrastrukture.
Z aktivnim povezovanjem več kot 800 inženirjev v 11 državah želimo še izboljšati svoje kompetence ter krepiti dodano vrednost in konkurenčno prednost za stranke v Sloveniji.
NIL je pod okriljem Conscie postal ključni člen strateške mreže za varno in zanesljivo digitalno infrastrukturo.
Primer tega je kompetenčni center za kibernetsko varnost celotne skupine Conscia, ki deluje prav na NIL-u v Sloveniji.
Naše kompetence potrjujejo številne certifikacije in dolgoletna partnerstva s priznanimi podjetji, kot so Cisco, Microsoft, VMware by Broadcom, Palo Alto Networks in drugi.
Recent Izjava za javnost posts
Nova inteligenca vodenja: tehnologija, odgovornost in ljudje kot temelji konkurenčnosti
Conscia imenovala Larsa Faesteja za izvršnega direktorja skupine, saj se Erik Bertman po obdobju močne rasti umika s položaja
Skupina Conscia imenovala operativnega direktorja za širitev ponudbe upravljanih storitev po Evropi
Povezane