
Novica
Podrobno: Odpornost na kibernetske grožnje v Sloveniji in Evropi
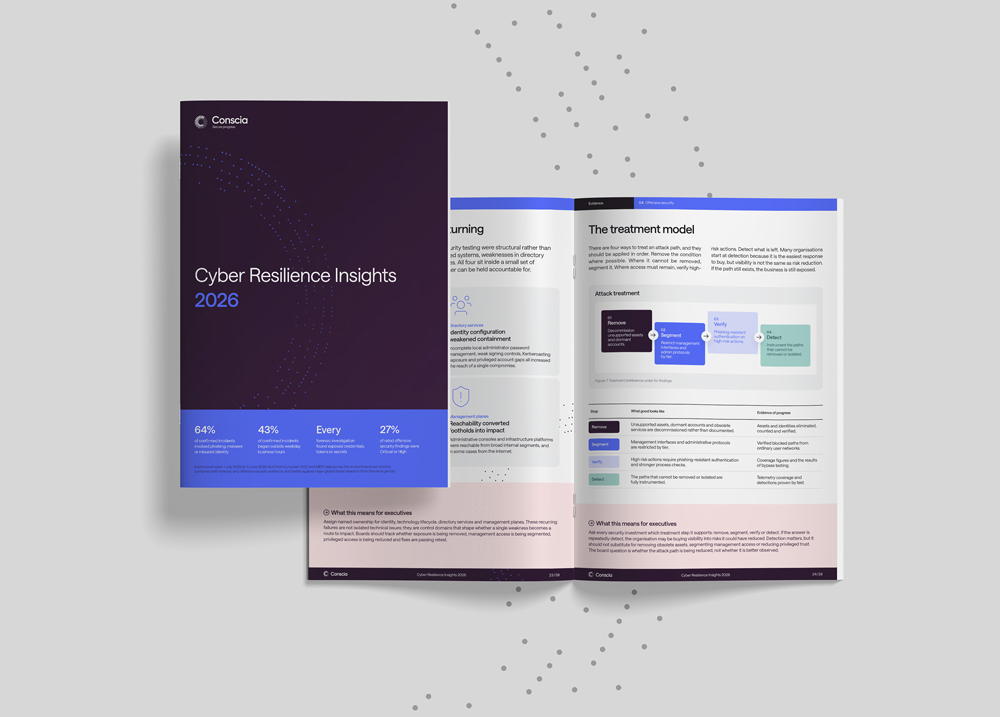
Poročilo temelji na dokazih iz evropskih okolij, ki jih spremljamo, preiskujemo in testiramo, vključno s podatki iz naših centrov za varnostne operacije, storitev »Managed Detection & Response«, forenzičnih preiskav in ofenzivnega varnostnega dela. Ne obravnava le tega, kar se je zgodilo. Pojasnjuje tudi, kaj te ugotovitve pomenijo za poslovne vodje, odgovorne za odpornost, tveganje in neprekinjeno delovanje.
Prijavite se na brezplačno petdelno serijo vpogledov podjetja Conscia (NIL je del skupine Conscia), ki temelji na poročilu »Cyber Resilience Insights 2026«. Spoznajte ključne ugotovitve ter kaj pomenijo za poslovne vodje in izvedite, kako lahko operativne podatke pretvorite v bolj utemeljene odločitve na področju kibernetske odpornosti.
Vodje na področju kibernetske varnosti so pod pritiskom, da se odzivajo hitreje, pametneje določajo prednostne naloge in dokazujejo, da naložbe zmanjšujejo dejanska tveganja. Vendar pa številne organizacije še vedno ocenjujejo kibernetska tveganja na podlagi nepovezanih pogledov na grožnje, orodja in incidente.
Zato je podjetje Conscia pripravilo brezplačno petdelno serijo vpogledov, ki temelji na našem poročilu »Cyber Resilience Insights 2026«. Serija, ki jo boste prejemali neposredno v svoj e-poštni predal, je zasnovana tako, da poslovnim in tehnološkim vodjem pomaga razumeti dokaze, ki stojijo za današnjimi izzivi na področju kibernetske odpornosti – ter kaj te ugotovitve pomenijo za načrtovanje, naložbe in sprejemanje odločitev na izvršni ravni.
Poročilo temelji na dokazih iz evropskih okolij, ki jih spremljamo, preiskujemo in testiramo, vključno s podatki iz naših centrov za varnostne operacije, storitev »Managed Detection & Response«, forenzičnih preiskav in ofenzivnega varnostnega dela. Ne obravnava le tega, kar se je zgodilo. Pojasnjuje tudi, kaj te ugotovitve pomenijo za poslovne vodje, odgovorne za odpornost, tveganje in neprekinjeno delovanje.
PREJMITE PRVI MAIL
Kaj boste pridobili:
- Jasno razumevanje ključnih ugotovitev iz poročila »Cyber Resilience Insights 2026« in razlogov, zakaj so pomembne za odpornost podjetij.
- Dokaze o tem, kako so identiteta, zaupanja vreden dostop, vrzeli v preglednosti in pooblastila za odzivanje vplivali na številne kibernetske izide.
- Praktična navodila o tem, kako lahko upravni odbori, vodje informacijskih oddelkov (CIO), vodje za informacijsko varnost (CISO) in izvršilne ekipe dokaze o operativni varnosti pretvorijo v boljše odločitve.
- Strukturiran pregled šestih odločitev na ravni upravnega odbora, ki bi morale oblikovati načrtovanje kibernetskih naložb in odpornosti za leto 2027.
- Vpogled v nastajajoča tveganja v zvezi z umetno inteligenco, identitetami strojev, dobavnimi verigami programske opreme in zaupanja vredno avtomatizacijo.
Serija vpogledov se začne z razlago, zakaj poročilo ne obravnava le naslovov o grožnjah, temveč se osredotoča na pogoje, ki so oblikovali dejanske kibernetske izide. Nato se posveča identiteti kot skupnemu imenovalcu, potrebi po pretvorbi hitrega odkrivanja v pooblaščeno ukrepanje, investicijskim odločitvam, ki jim morajo vodstveni kadri dati prednost, ter nastajajočim tveganjem v zvezi z umetno inteligenco, identitetami strojev, dobavnimi verigami programske opreme in zanesljivo avtomatizacijo.
Ne glede na to, ali načrtujete naložbe v kibernetsko varnost, ocenjujete stopnjo zrelosti odpornosti, ali iščete jasnejši način za razpravo o kibernetskih tveganjih z vodstvom, vam bo ta serija pomagala preiti od dokazov k dejanjem.
Prijavite se in prejmite celotno serijo vpogledov ter razumite, kaj ugotovitve iz poročila »Cyber Resilience Insights 2026« pomenijo za vašo organizacijo.
Prijavite se na serijo


Povezane