
Blog
Kibernetska odpornost postaja poslovna prioriteta
Kibernetski incident danes ni več zgolj tehnološka motnja, temveč lahko neposredno vpliva na razpoložljivost storitev, zaupanje strank, izpolnjevanje regulatornih obveznosti in neprekinjeno poslovanje.
Digitalizacija je temeljito spremenila način poslovanja finančnih institucij, hkrati pa tudi naravo tveganj, ki jim je poslovno okolje izpostavljeno. Kibernetski incident danes ni več zgolj tehnološka motnja, temveč lahko neposredno vpliva na razpoložljivost storitev, zaupanje strank, izpolnjevanje regulatornih obveznosti in neprekinjeno poslovanje. Prav zato postaja kibernetska odpornost vse bolj strateška odgovornost vodstev organizacij, ne le njihovih oddelkov za informacijsko varnost.
V družbi Conscia smo v letošnjem poročilu Cyber Resilience Insights 2026 analizirali podatke iz našega varnostno-operativnega centra (SOC), jih dopolnili z ugotovitvami digitalnih forenzičnih preiskav in rezultatov ofenzivnih varnostnih testiranj ter primerjali s širšimi mednarodnimi raziskavami. Analiza zajema obdobje od julija 2025 do junija 2026 in temelji na več kot 260.000 preiskovalnih obravnavah, med katerimi je bilo 1.266 primerov potrjenih kot varnostni incidenti. Raziskava tako ponuja vpogled v dejanske varnostne izzive evropskih organizacij in predvsem v okoliščine, ki omogočajo, da se posamezna varnostna pomanjkljivost razvije v resnejši poslovni incident.
Ena najpomembnejših ugotovitev raziskave je, da napadalci za doseganje svojih ciljev pogosto ne potrebujejo posebej naprednih ali inovativnih tehnik. Kar 64 odstotkov potrjenih incidentov je bilo povezanih z ribarjenjem, zlonamerno programsko opremo ali z zlorabo digitalnih identitet. Še izrazitejšo sliko razkrivajo forenzične preiskave, saj smo v vseh obravnavanih primerih ugotovili izpostavljenost uporabniških poverilnic, dostopnih žetonov ali drugih avtentikacijskih skrivnosti. Osrednji izziv sodobne kibernetske varnosti tako ni več zgolj preprečevanje nepooblaščenega dostopa, temveč tudi obvladovanje tveganj, ki nastanejo, ko napadalec pridobi legitimna dostopna upravičenja.
Za finančne institucije je ta ugotovitev še posebej pomembna. Njihovo poslovanje temelji na kompleksnih informacijskih okoljih, povezovanju z zunanjimi ponudniki, digitalnih identitetah in avtomatiziranih procesih. Kompromitacija posameznega uporabniškega računa ali zaupanja vredne integracije lahko zato preseže meje enega sistema in ogrozi širše poslovne procese. Upravljanje identitet, privilegiranih dostopov in zaupanja v tretje osebe mora posledično postati sestavni del upravljanja operativnih tveganj.
Raziskava opozarja tudi na pogosto spregledano razsežnost kibernetske odpornosti: čas. Kar 43 odstotkov potrjenih incidentov se je začelo zunaj običajnega delovnega časa, ponoči ali med vikendi. Čeprav smo skoraj polovico potrjenih incidentov zaznali in prijavili v manj kot dvajsetih minutah, hitro zaznavanje samo po sebi še ne zagotavlja učinkovitega odzivanja. Ključno vprašanje je, ali lahko organizacija v trenutku zaznave tudi sprejme in izvede potrebne odločitve. V okolju, kjer zahteva evropska uredba DORA od finančnih institucij obvladovanje digitalnih operativnih tveganj, učinkovito odzivanje in poročanje o pomembnih incidentih, postajajo vnaprej določena pooblastila, jasni eskalacijski postopki in neprekinjena odzivna pripravljenost poslovna nujnost.
Pomembno opozorilo prinašajo tudi rezultati ofenzivnih varnostnih testiranj. Med ugotovitvami z dodeljeno stopnjo resnosti jih je bilo 27 odstotkov ocenjenih kot kritične ali visoke. Najresnejše poti napada so pogosto nastale s kombiniranjem že znanih pomanjkljivosti: šibkih poverilnic, zastarelih sistemov, neustrezne segmentacije in pretirano dostopnih upravljavskih vmesnikov. Organizacije bi zato morale uspešnost varnostnih naložb presojati predvsem po tem, katere poti napada so dejansko odpravile, in ne zgolj po številu odkritih ali formalno odpravljenih ranljivosti.
Posebej zaskrbljujoča je še ena ugotovitev: v vseh analiziranih forenzičnih preiskavah smo naleteli na pomembne vrzeli v razpoložljivih digitalnih dokazih. Zaradi pomanjkljivih dnevniških zapisov ali nepopolnega nadzora pogosto ni mogoče z zadostno gotovostjo ugotoviti izvora incidenta, njegovega dejanskega obsega ali preostalih tveganj. Za vodstva organizacij to pomeni sprejemanje odločitev o obnovi poslovanja, obveščanju regulatorjev in komuniciranju s strankami na podlagi nepopolnih informacij. Sposobnost rekonstrukcije incidenta bi zato morala biti obravnavana kot pomemben del poslovne odpornosti.
Pogled v prihodnost dodatno zaznamuje umetna inteligenca. Ta omogoča napadalcem predvsem hitrejše in obsežnejše izvajanje že poznanih tehnik, organizacijam pa z uvajanjem avtonomnih agentov odpira nova vprašanja upravljanja zaupanja in dostopnih pravic. Tehnološki razvoj tako ne zmanjšuje pomena osnovnih varnostnih mehanizmov, temveč povečuje potrebo po njihovi dosledni in pravočasni uvedbi.
Osrednje sporočilo naše raziskave je, da se kibernetska odpornost ne meri zgolj po številu uvedenih varnostnih tehnologij, temveč predvsem po sposobnosti organizacije, da kibernetske grožnje prepozna in zajezi, še preden bi lahko vplivale na njeno poslovanje. Ključnega pomena sta proaktivno prepoznavanje potencialnih varnostnih incidentov in hitro, učinkovito odzivanje, s katerim preprečimo njihovo stopnjevanje ter zaščitimo poslovne procese in stranke. Prav v tem je bistvo sodobnega pristopa h kibernetski varnosti: ne se zgolj odzivati na napade, temveč jih pravočasno ustaviti in tako zagotavljati varno, stabilno in neprekinjeno poslovanje. Za bančni sektor, kjer sta razpoložljivost storitev in zaupanje temelj poslovnega modela, kibernetska odpornost zato ni več le tehnološka prioriteta, temveč eden ključnih temeljev dolgoročne poslovne uspešnosti.
Uvodnik je bil prvotno objavljen v Bančnem vestniku oktobra 2026.
O avtorju/avtorici
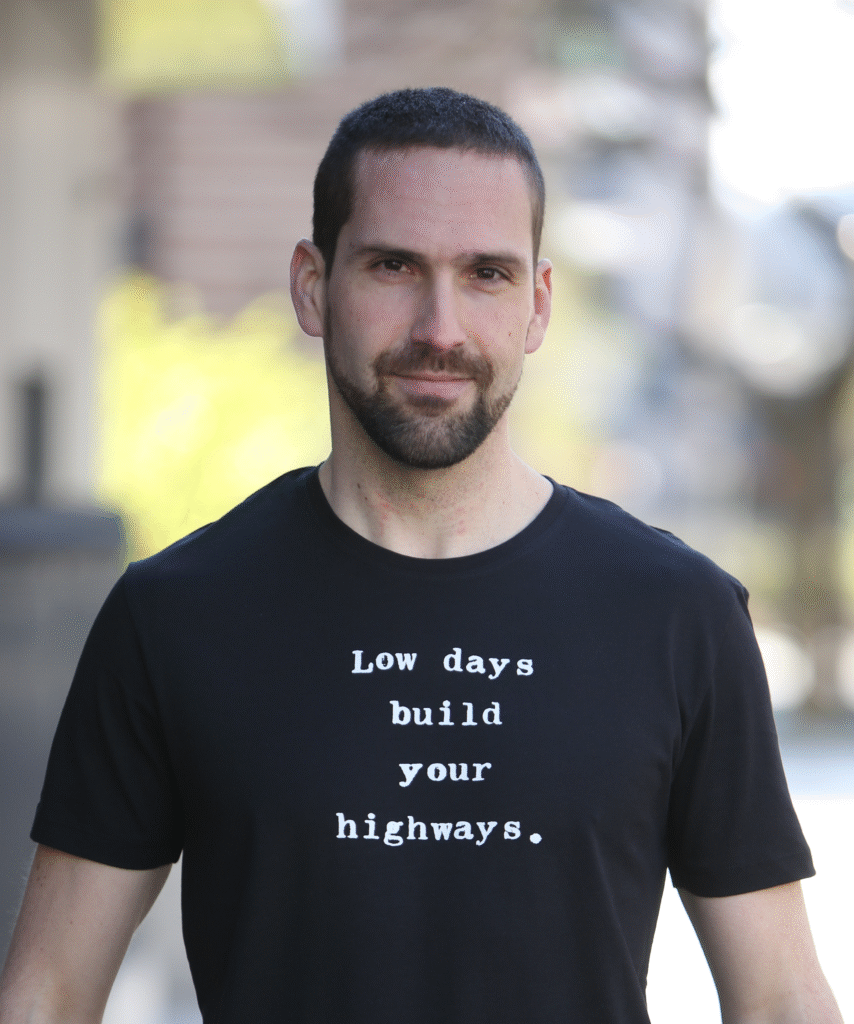
David Kasabji
Vodilni analitik varnostno-obveščevalnih podatkov
David je svojo kariero začel kot razvijalec programske opreme pri NXP Semiconductors v Avstriji, kjer se je po končanem študiju elektrotehnike (FERI) tudi zaposlil. Na začetku svoje karierne poti se je spoznal s kriptografijo, njegova strast pa se je nadaljevala v enkripcijo, varnost in svet kibernetske varnosti. V podjetju NIL je pričel svojo karierno pot kot varnostni analitik. Po več kot petih letih izkušenj pri istem podjetju, je postal vodilni analitik varnostno-obveščevalnih podatkov. Davidovo delo obsega analizo in inženiring podatkov, povratni inženiring zlonamerne programske opreme, izdelavo TTP-jev, objavljanje R&R vsebin in svetovanje strankam o investicijah v kibernetsko varnost
Povezane