
Vodič
Poročilo o kibernetski odpornosti v letu 2026
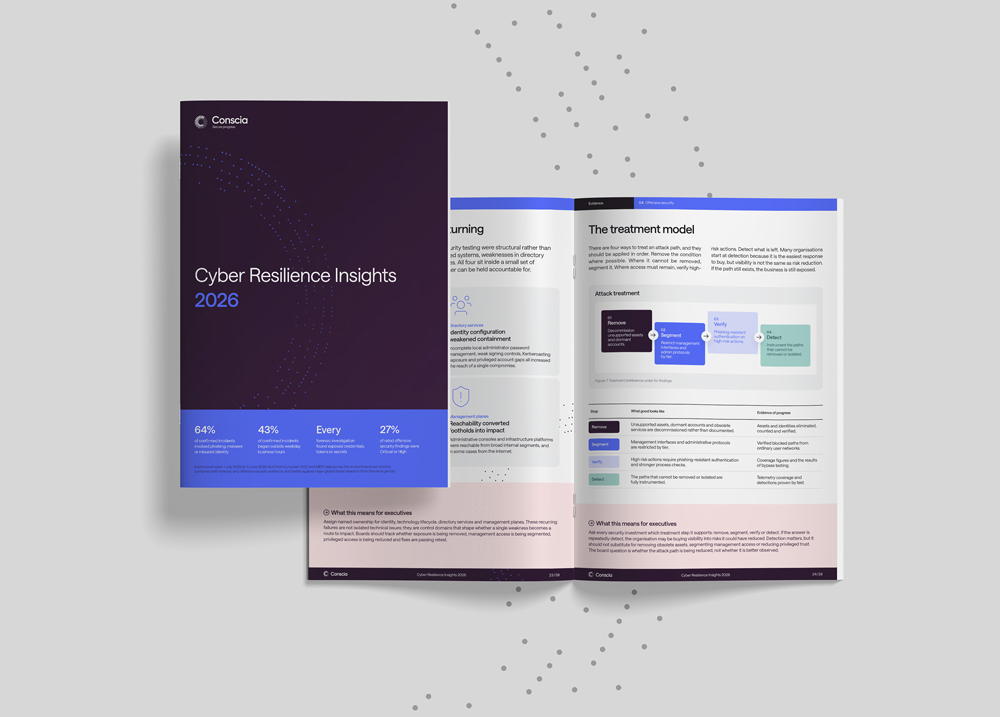
Poglejte onkraj trendov groženj, o katerih pišejo mediji. Poročilo »Cyber Resilience Insights 2026« združuje podatke iz našega evropskega centra za odzivanje na varnostne incidente (SOC) in storitve upravljanja varnostnih tveganj (MDR), forenzične preiskave, ofenzivna varnostna testiranja ter globalne raziskave groženj, z namenom izpostaviti dejavnike, ki najpogosteje vplivajo na izide kibernetskih incidentov.
Poglejte onkraj trendov groženj, o katerih pišejo mediji. Poročilo »Cyber Resilience Insights 2026« združuje podatke iz našega evropskega centra za odzivanje na varnostne incidente (SOC) in storitve upravljanja varnostnih tveganj (MDR), forenzične preiskave, ofenzivna varnostna testiranja ter globalne raziskave groženj, z namenom izpostaviti dejavnike, ki najpogosteje vplivajo na izide kibernetskih incidentov.
Ekipe za kibernetsko varnost so pod pritiskom, saj se morajo odzivati hitreje, pametneje določati prednostne naloge in dokazati, da naložbe zmanjšujejo dejanska tveganja. Vendar številne organizacije še vedno ocenjujejo kibernetska tveganja na podlagi nepovezanih pogledov na grožnje, orodja in incidente.
To poročilo te poglede združuje. Osnovano je na evropskih okoljih, ki jih je Conscia (NIL je del skupine Conscia) spremljala, preiskovala in testirala, ter prikazuje, kje so se obrambni mehanizmi obnesli, kje so odpovedali in katere odločitve bodo najpomembnejše za leto 2027.
Ugotovitve kažejo na jasen zaključek: Na izide je manj vplivala novost napadov kot ponavljajoče se operativne razmere – ogrožene identitete, prekomerno zaupanje, nepopolna preglednost in zamude med odkrivanjem in ukrepanjem.
Kaj boste s poročilom pridobili:
- Jasno razumevanje ključnih ugotovitev iz poročila »Cyber Resilience Insights 2026« in razlogov, zakaj so pomembne za odpornost podjetij.
- Dokaze o tem, kako so identiteta, zaupanja vreden dostop, vrzeli v preglednosti in pooblastila za odzivanje vplivali na številne kibernetske izide.
- Praktična navodila o tem, kako lahko upravni odbori, vodje informacijskih oddelkov (CIO), vodje za informacijsko varnost (CISO) in izvršilne ekipe dokaze o operativni varnosti pretvorijo v boljše odločitve.
- Strukturiran pregled šestih odločitev na ravni upravnega odbora, ki bi morale oblikovati načrtovanje kibernetskih naložb in odpornosti za leto 2027.
- Vpogled v nastajajoča tveganja v zvezi z umetno inteligenco, identitetami strojev, dobavnimi verigami programske opreme in zaupanja vredno avtomatizacijo.
Komu je poročilo namenjeno?
Poročilo je namenjeno odločevalcem, članom uprave, varnostnim vodjem in tehničnim odločevalcem, ki potrebujejo praktičen, na dejstvih osnovan pogled na kibernetska tveganja in bolj jasen pristop k praktični vpeljavi nasvetov.
Prenesite poročilo
Povezane